
更新: 2026/11/16
運送会社もサイバー攻撃で止まる?海外の被害事例と国のガイドラインから学ぶ備え方
記事のタイトルとURLをコピー
2023年10月、米国の大手貨物自動車運送会社がサイバー攻撃を受け、ITインフラが停止しました。復旧には、1か月近くを要する事態となったそうです[出典1]。
「海外の話でしょ?ウチは小さな運送会社だし…」と思われるかもしれません。確かに、国土交通省も貨物自動車分野へのサイバー攻撃の事例は「現状国内では多く見られない」としています[出典1]。しかし同じ資料の中で、海外ではサイバー攻撃により貨物配送サービスを停止させられる事例が近年でも発生している、とも指摘しているのです[出典1]。
そこで今回は、国土交通省が令和8年7月に改訂した「物流分野(貨物自動車運送)における情報セキュリティ確保に係る安全ガイドライン」(第2版)をもとに、運送会社が備えておきたいポイントを分かりやすく説明します。
運送会社のどこが狙われるの?
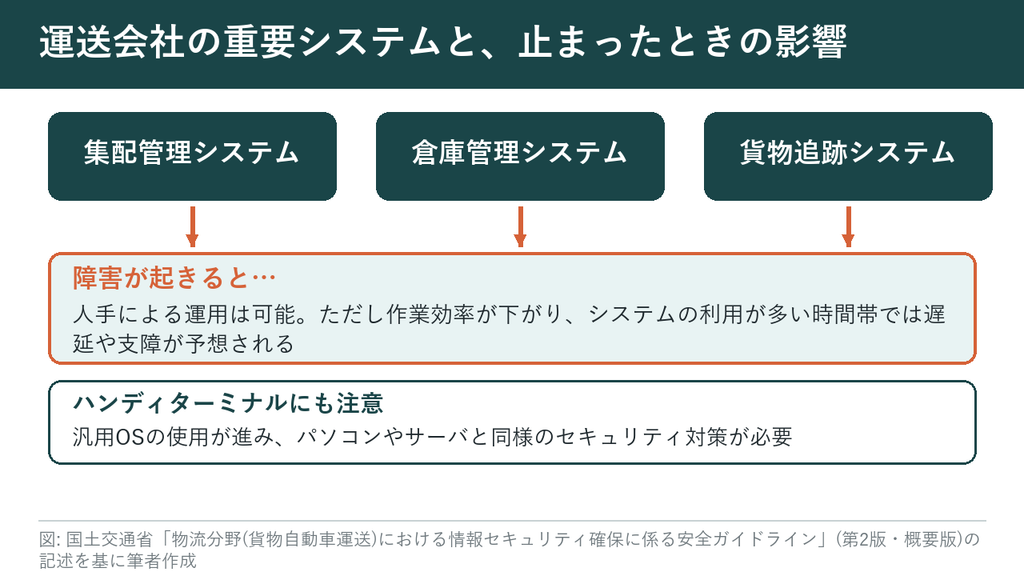
このガイドラインでは、国民生活や社会経済活動に影響を及ぼす重要なシステムとして、「集配管理システム」「倉庫管理システム」「貨物追跡システム」などが挙げられています[出典2]。荷物の集荷や配送、倉庫での管理、そしてお客様からの「あの荷物は今どこ?」という問い合わせを支えるシステムですね。
システムが止まると、現場はどうなる?
これらのシステムに障害が生じた場合でも、緊急の対応として人手による運用は可能です。しかし、人手での運用は作業効率が低下するため、システムの利用が多い時間帯などでは、遅延が発生したり、運航などに支障が出たりすることが予想される、とガイドラインは述べています[出典2]。
たとえば、朝の配車や出荷の指示を、紙と電話でさばくことになったらどうでしょう。1台や2台ならともかく、普段と同じ件数をこなすのは大変ですよね。
ドライバーさんの「ハンディターミナル」も要注意
従来は専用機器として使われていたハンディターミナルにも、汎用OSが使われるようになっています。そのため、パソコンやサーバと同様のセキュリティ対策の実践が求められます[出典1]。「専用の機械だから安全」とは言い切れなくなっている、ということです。
大量の伝票情報と、お客様向けのサービス
物流分野は、大量の伝票情報を取り扱い、貨物追跡システムなど、お客様向けのウェブサービスを持つ事業者も多いという特性があります。脆弱性を狙われた攻撃などで情報の改ざんが起きると、混乱の影響が大きく、大規模な障害につながる可能性があるとされています[出典2]。
海外ではどんな被害が出ているの?
国土交通省の資料では、貨物自動車業における近年の海外事例として、次の2件が紹介されています[出典1]。
- 2023年10月(米国):大手貨物自動車運送会社が大規模なサイバー攻撃を受け、ITインフラが停止。復旧に1か月近くを要した。
- 2022年2月(米国):運送会社が標的型サイバー攻撃の対象となった。全体の安全管理のため、ほとんどの情報システムを世界中でシャットダウンする対処をとったが、その間、貨物配送の手配などの業務が縮退した。
2件目は、被害を広げないために、システムを自ら止めたという点もポイントです。「止めるべきか、動かし続けるべきか」を事前に決めておかないと、判断が遅れてしまうかもしれません。
国内でも、被害は「業種を問わず」
警察庁によると、令和8年上半期のランサムウェア被害の報告は123件で、統計を取り始めた令和2年下半期以降、半期の件数として過去最多となりました[出典3]。被害に遭った企業・団体等のうち、中小企業は約6割です[出典3]。業種別では製造業が約3割で最多、続いて卸売・小売業、情報通信業、不動産・物品賃貸業が上位ですが、これら以外にも様々な業種で被害が確認されています[出典3]。
また、被害組織へのアンケートでは、侵入経路はVPN機器が約5割を占めています[出典3]。営業所や自宅から社内のシステムにつなぐためにVPNを使っている運送会社も多いのではないでしょうか。一度、自社のVPN機器が最新の状態か、確認してみてください。
国のガイドラインが示す、ランサムウェア対策とは?
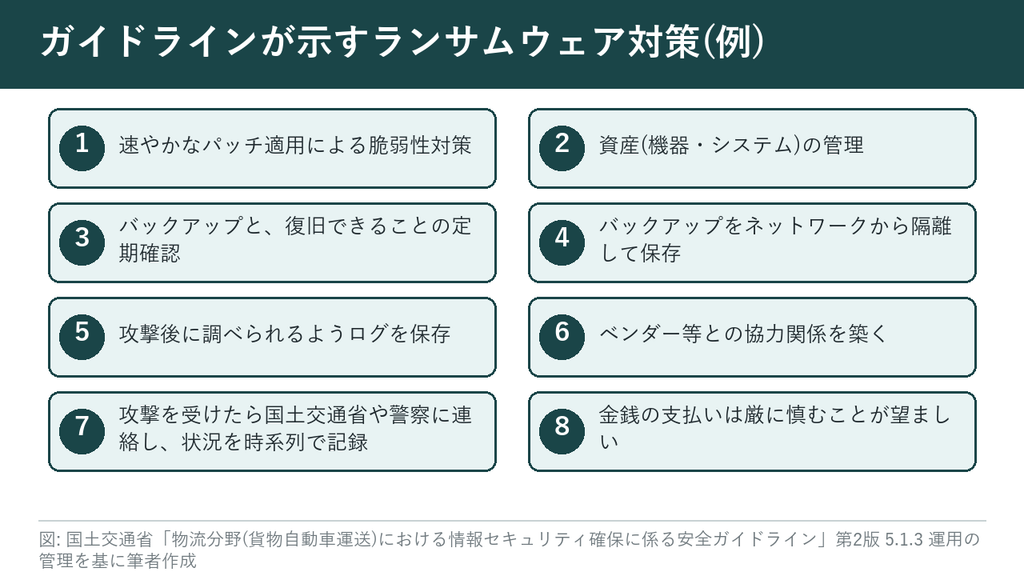
国土交通省のガイドライン(第2版)には、ランサムウェア攻撃への対策として、次のような項目が挙げられています[出典2]。
- 速やかなパッチ適用などによる脆弱性対策を講じること
- 海外拠点やサプライチェーンを含めて、資産の管理をすること
- システムソフトウェアとデータのバックアップを行い、バックアップから復旧できることを定期的に確認すること
- バックアップデータをネットワークから隔離して保存すること
- 攻撃を受けた後に調査できるよう、ログなどを保存すること
- ベンダーなどの関係者と協力関係を構築すること
- 攻撃を受けた際は国土交通省や警察に連絡し、逐次時系列で状況を保存すること
- ランサムウェア攻撃で金銭を要求されても、以降の攻撃を助長しないよう、金銭の支払いは厳に慎むことが望ましいこと
バックアップは「同時に被害に遭わない場所」に
ガイドラインは、バックアップ元と先が同時に被災しない場所に保存することを求めています。システム障害や災害だけでなく、サイバー攻撃で元と先が同時に被害に遭うことも想定して、バックアップの方式を検討するよう示されています[出典2]。
たとえば、パソコンにつなぎっぱなしの外付けHDDだけにバックアップを取っている場合、ランサムウェアに感染すると、そのHDDまで一緒に暗号化されてしまうかもしれません。ネットワークから隔離して保存するという項目は、このようなケースを防ぐための考え方です。
全てを防ぐのは難しい。だから「入られても広げない」
ガイドラインは、パスワードリスト攻撃や標的型攻撃、ランサムウェア攻撃など、複雑・巧妙化するサイバー攻撃を全て防ぐことは困難だとしています。そのため、外部との境界で守る従来の対策に加えて、内部ネットワークにも脅威が存在しうることを前提に、データや機器の単位で対策する「ゼロトラスト」の考え方が必要だと述べています[出典2]。
被害が出たときの拡散に備える対策としては、ネットワークの分割、不審な外部通信を遮断するIPSやプロキシサーバ、被害端末の特定と隔離を行うEDRなどの導入が例示されています[出典2]。ただし、中小の運送会社が全てを一度に導入するのは現実的ではありません。まずは自社のネットワークの現状を調べ、守りたいものに合わせて優先順位を付けていくことをおすすめします。
もしもに備えて、サイバー保険という選択肢も
ガイドラインは、リスク対応の考え方の一つとして、必要に応じてサイバー保険への加入を検討することを挙げています。サイバー保険は賠償損害への備えだけでなく、保険会社が提供する総合的な事故対応のサポートが有益な場合もあるとされています[出典2]。
まとめ
いかがでしたか?運送会社にとって、集配管理や貨物追跡といったシステムは、荷物を届けるための「仕事道具」そのものです。国内での事例は多くないとされていますが、海外では実際に配送が止まる被害が出ており[出典1]、国内でも業種を問わずランサムウェアの被害が出ています[出典3]。
まずは、①バックアップをネットワークから切り離して保管する、②VPN機器などを最新の状態にする、③もしものときの連絡先(警察や取引先、保守業者)を決めておく、の3つから始めてみてはいかがでしょうか。
なお、弊社の総合セキュリティサービス「アイ・セキュア」では、現状の調査から機器の選定、工事・設定から保守サポートまで、サイバーセキュリティの全てを一貫してお任せいただけます。「何から手を付ければいいか分からない…」という運送事業者様は、こちらのフォームよりお気軽にご相談くださいませ。
本記事は、2026年11月11日時点で公表されている資料に基づく一般的な解説です。出典番号を付けていない記述(たとえ話や、対策の進め方に関する提案・推測を含む部分)は、弊社の見解です。最新の情報は、各出典元の公式ページでご確認ください。
出典・関連リンク
出典1: 国土交通省 物流分野(貨物自動車運送)における情報セキュリティ確保に係る安全ガイドライン 概要版 p.7(資料内のページ番号)「貨物自動車分野におけるサイバーセキュリティの現状」
出典2: 国土交通省 物流分野(貨物自動車運送)における情報セキュリティ確保に係る安全ガイドライン 第2版 p.15・23・71(資料内のページ番号)「2.1.1 物流分野におけるセキュリティ管理策の現状」「3.3 経営リスクとしてのサイバーセキュリティリスクの管理」「5.1.3 運用の管理」
出典3: 警察庁 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について p.9〜11(資料内のページ番号)「犯罪組織等による高度なサイバー攻撃(ランサムウェア攻撃)」
関連リンク