
更新: 2026/11/16
ランサムウェア被害が最多なのは製造業!?警察庁の最新統計で見る実態と中小企業の備え
記事のタイトルとURLをコピー
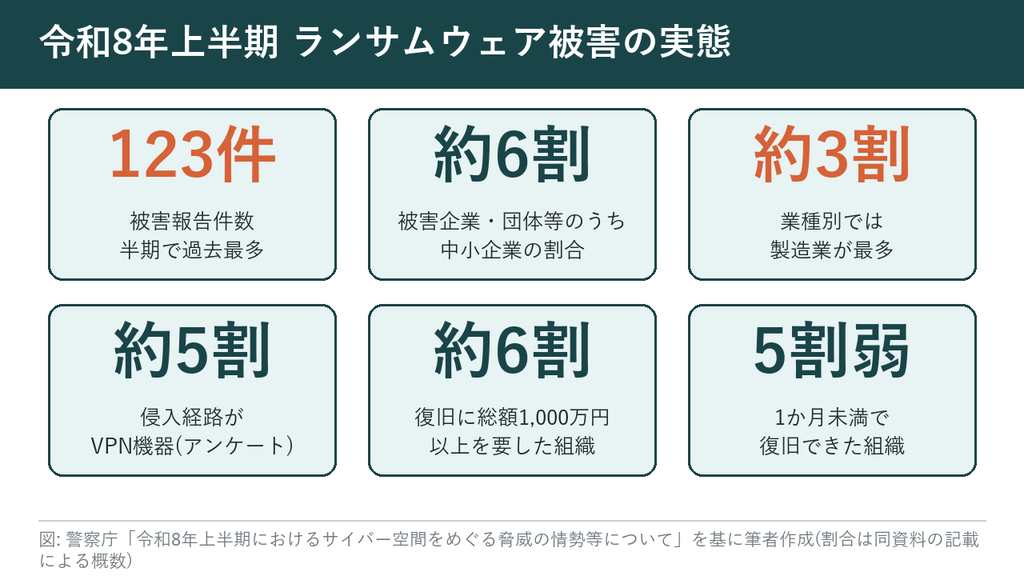
ランサムウェアの被害が最も多い業種は、製造業です。警察庁が2026年9月に公表した報告書によると、令和8年(2026年)上半期のランサムウェア被害報告は123件で、統計を取り始めた令和2年下半期以降、半期の件数として過去最多となりました[出典1]。被害に遭った企業・団体等の規模別では中小企業が約6割を占め、業種別では製造業が約3割で最多です[出典1]。
本記事では、この最新の統計から被害の実態と侵入経路を整理し、中小の製造業が優先して取り組みたい備えを、公的機関の資料に基づいて紹介します。
令和8年上半期の被害の実態
警察庁の報告書では、ランサムウェア被害を受けた企業・団体等の規模は、前年と同様に中小企業が約6割を占めています[出典1]。業種別では製造業が約3割で最も多く、続いて卸売・小売業、情報通信業、不動産・物品賃貸業が上位ですが、これら以外にも様々な業種で被害が確認されています[出典1]。製造業に限らず、業種を問わず狙われている点にも注意が必要です。
手口の面では、データを暗号化するだけでなく、先にデータを窃取したうえで「対価を支払わなければ当該データを公開する」と要求する二重恐喝が、被害の多くを占めています[出典1]。暗号化を行わずに、データを窃取して機密情報等の公開を予告し、対価を要求する手口も発生しています[出典1]。バックアップから復旧できても情報流出の問題は残るため、被害対応は難しくなるでしょう。
被害は長期化し、費用も高額化している
被害に遭った企業・団体等へのアンケートでは、調査費用や復旧費用が高額化しており、復旧に総額1,000万円以上を要した組織の割合は全体の6割でした[出典1]。復旧に要した期間も、1か月未満で復旧した組織は全体の5割弱にとどまり、被害が長期化する傾向にあります[出典1]。
製造業では、システムの停止が生産や出荷の遅れに直結し、取引先への納期にも影響し得ます。被害額を考える際は、復旧費用だけでなく、操業停止による機会損失や取引先からの信用への影響も想定しておく必要があります。
脅威の順位でも上位に
IPAが公表した「情報セキュリティ10大脅威 2026」では、組織向けの脅威として「ランサム攻撃による被害」が1位で、11年連続11回目の選出となりました[出典2]。2位には「サプライチェーンや委託先を狙った攻撃」が入っています[出典2]。自社が被害に遭うと取引先にも影響が及び得る点は、サプライチェーンの中で取引する製造業にとって重要な論点と言えそうです。
攻撃はどこから侵入するのか
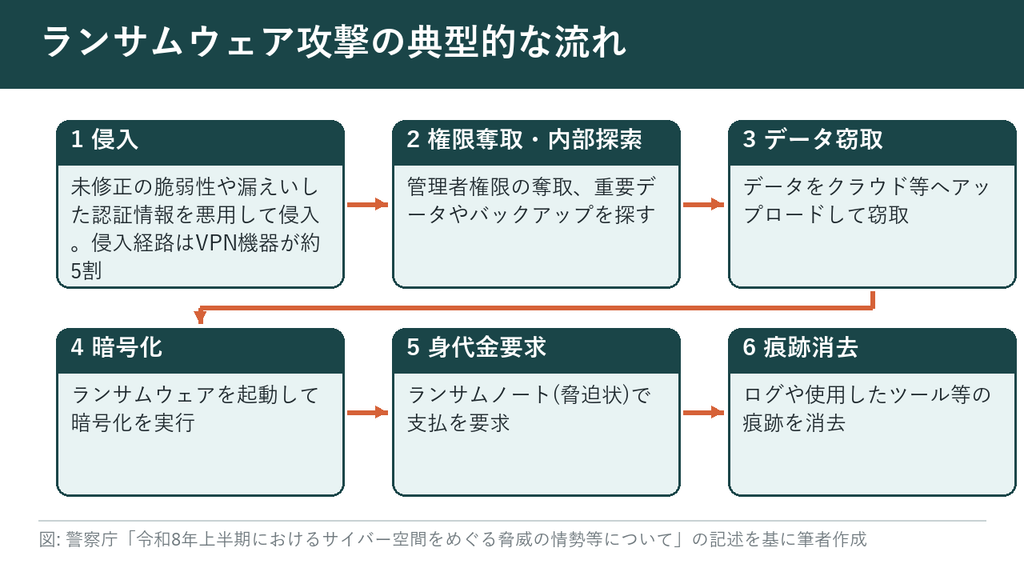
警察庁の報告書によると、近年は、インターネットに露出した箇所から攻撃者が遠隔操作でネットワーク内部に侵入する手口が多くを占め、標的型攻撃メール等の添付ファイルによる感染は少なくなっています[出典1]。被害組織へのアンケート結果では、侵入経路はVPN機器が約5割を占めています[出典1]。攻撃者は、未修正のぜい弱性や漏えいした認証情報等を悪用して組織のネットワークへ侵入します[出典1]。
侵入後の流れは、次の図のとおりです。攻撃者は管理者権限の奪取やセキュリティの無効化を試みながら、内部探索で重要データやバックアップを探します。その後、データをクラウド等へアップロードして窃取し、ランサムウェアを起動して暗号化を実行します。最後にランサムノート(脅迫状)で身代金の支払を要求し、ログや使用したツール等の痕跡を消去します[出典1]。
また、ランサムウェアの開発・運営グループが、攻撃の実行者に攻撃に必要な環境を提供し、見返りとして身代金の一部を受け取るRaaS(Ransomware as a Service)が確認されています。高度な技術的専門知識を持たない者でも攻撃を実行できるようになり、攻撃者の裾野が広がっています[出典1]。「うちは小さな会社だから狙われない」という考えは、通用しにくくなっているのではないでしょうか。
中小の製造業が優先したい備え
ここからは、上記の統計を踏まえた備えの例を、弊社の整理として紹介します。IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、2026年3月27日に公開されました。ランサムウェアによる被害が情報漏えいにとどまらず企業の事業活動の停止にまで影響が拡大していることや、サプライチェーンを介した被害の拡大などを背景に、改訂されたものです[出典3]。
1. 外部から内部への不要な通信を遮断し、VPN機器を点検する
侵入経路の約5割がVPN機器であることを踏まえると[出典1]、まず自社のVPN機器やインターネットに公開している機器の台数と設置場所を把握し、ファームウェアの更新状況を確認することが出発点になるのではないでしょうか。IPAのガイドライン第4.0版では、「5分でできる!情報セキュリティ自社診断」の診断項目に、「外部から内部ネットワークへの不要な通信を遮断する」が新たに追加されています[出典3]。
2. バックアップを取り、保管場所にも注意する
ガイドライン第4.0版では、はじめに取り組んでほしい「情報セキュリティ5か条」に「バックアップを取ろう!」が加わり、「6か条」となりました[出典3]。一方、攻撃者は内部探索の段階で、重要データだけでなくバックアップも探します[出典1]。バックアップは本番のネットワークとは切り離した場所にも保管し、復元できることを定期的に確認しておきたいところです。
3. 認証情報の管理を見直す
漏えいした認証情報が悪用されることから[出典1]、パスワードの使い回しをやめ、可能な機器やサービスでは多要素認証を導入することが有効ではないでしょうか。退職者や使われていないアカウントの整理も、あわせて確認したい点です。
4. 取引先を意識した備えを進める
「サプライチェーンや委託先を狙った攻撃」は、10大脅威でも2位です[出典2]。ガイドライン第4.0版は、経済産業省と内閣官房国家サイバー統括室が検討を進める「サプライチェーン強化に向けたセキュリティ対策評価制度」の基本的な考え方に沿った内容としています[出典3]。取引先から対策状況の確認を求められる場面が増える可能性があるため、自社の対策状況を整理しておくと、説明しやすくなるのではないでしょうか。
まとめ
いかがでしたか?令和8年上半期のランサムウェア被害は半期で過去最多となり、被害企業の約6割が中小企業、業種別では製造業が約3割で最多でした[出典1]。侵入経路ではVPN機器が約5割を占めるため[出典1]、まずは外部に公開している機器の点検から始めてみてはいかがでしょうか。
なお、弊社の総合セキュリティサービス「アイ・セキュア」では、現状の調査から機器の選定、工事・設定から保守サポートまで、サイバーセキュリティの全てを一貫してお任せいただけます。「何から手を付ければいいか分からない…」という事業者様は、こちらのフォームよりお気軽にご相談くださいませ。
本記事は、2026年11月11日時点で公表されている資料に基づく一般的な解説です。出典番号を付けていない記述(対策の進め方に関する提案・推測を含む部分)は、弊社の見解です。最新の情報は、各出典元の公式ページでご確認ください。
出典・関連リンク
出典1: 警察庁 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について p.9〜11(資料内のページ番号)「犯罪組織等による高度なサイバー攻撃(ランサムウェア攻撃)」
出典2: 独立行政法人情報処理推進機構(IPA) 情報セキュリティ10大脅威 2026
出典3: 独立行政法人情報処理推進機構(IPA) プレス発表「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開
関連リンク
- 警察庁 サイバー空間をめぐる脅威の情勢等
- 独立行政法人情報処理推進機構(IPA) サイバーセキュリティお助け隊サービス制度