
更新: 2026/11/16
医療機関のサイバー対策って?厚労省チェックリストとVPN点検をわかりやすく説明!
記事のタイトルとURLをコピー
医療機関を狙うサイバー攻撃は、依然として続いています。厚生労働省は令和8年3月19日の事務連絡で、特にVPN装置等のネットワーク機器の脆弱性を突いた不正アクセスが、ランサムウェア感染の主要な原因になっていると指摘しました[出典1]。
本記事では、診療所や小規模な病院の担当者の方が、厚生労働省の「医療機関におけるサイバーセキュリティ対策チェックリスト」(令和7年度版)をもとに、何から着手すればよいかを整理します。
厚生労働省のチェックリストの概要
このチェックリストは、立入検査の際に確認されるものです。令和7年度中にすべての項目で「はい」にマルが付くよう取り組むことが求められており、「いいえ」の場合は令和7年度中の対応目標日を記入します[出典2]。
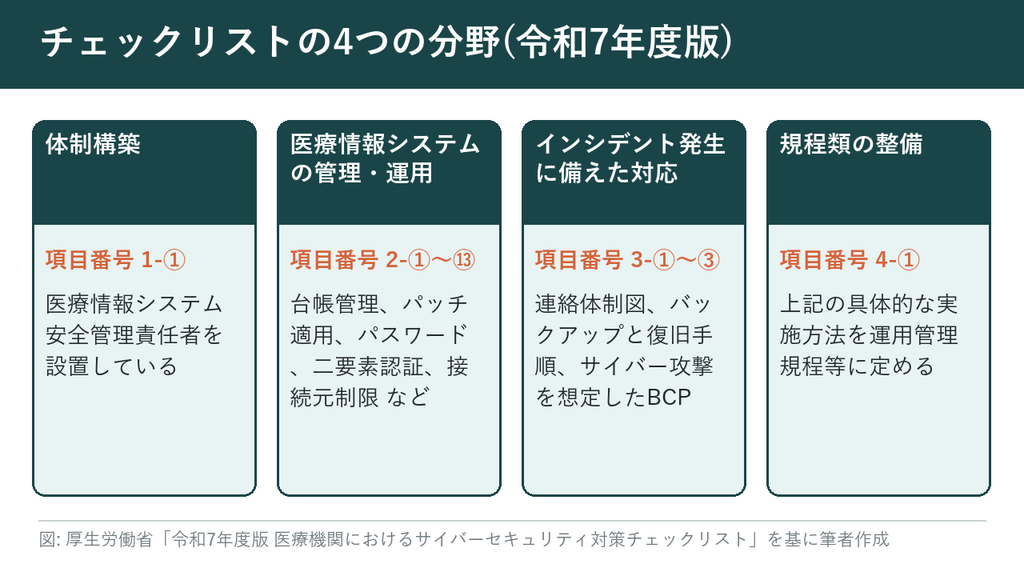
項目は、次の4つの分野に分かれています[出典2]。
- 体制構築(医療情報システム安全管理責任者の設置)
- 医療情報システムの管理・運用(台帳管理、パッチ適用、パスワード、二要素認証、接続元制限など)
- インシデント発生に備えた対応(連絡体制図、バックアップと復旧手順、サイバー攻撃を想定した事業継続計画)
- 規程類の整備(具体的な実施方法を運用管理規程等に定める)
まず確認したい4つの取り組み
チェックリストの項目のうち、ランサムウェア被害の予防に特に関わると考えられるものを、弊社の整理として4つ取り上げます。ここでの順序は、厚生労働省が示した優先順位ではありません。
1. 機器の台帳を作り、パッチを適用する
チェックリストには、サーバ、端末PC、ネットワーク機器の台帳管理(2-①)と、セキュリティパッチ(最新ファームウェアや更新プログラム)の適用(2-⑥)が挙げられています[出典2]。どの機器がどこにあるかが分からなければ、更新の対象も判断できませんよね。まず台帳を作り、更新状況を確認することが出発点です。
2. VPN装置等を点検する
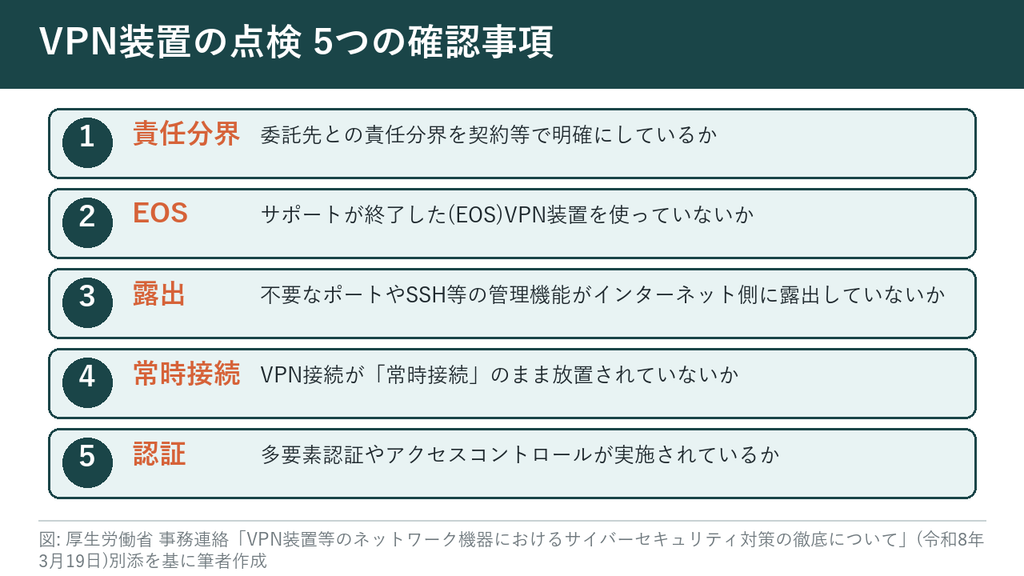
厚生労働省の事務連絡には、VPN装置のセキュリティ対策に関する確認事項として、次の5点が示されています[出典1]。
- 委託先との責任分界を契約等で明確にしているか
- サポートが終了した(EOS)VPN装置を使っていないか
- 不要なポートやSSH等の管理機能がインターネット側に露出していないか
- VPN接続が「常時接続」のまま放置されていないか
- 多要素認証やアクセスコントロールが実施されているか
事務連絡は、医療機関側は事業者に保守されていると考えている一方で、事業者は保守対象ではないと考えていることなどが原因で、VPN装置等の管理・設定が適切に行われず、サイバー攻撃被害に遭う事例が多発していると述べています[出典1]。契約書や保守事業者との契約状況を、改めて確認することが求められています。
チェックリストにも、ネットワーク機器の接続元制限を実施すること(2-⑬)が含まれています[出典2]。また、警察庁の報告書では、ランサムウェア被害を受けた組織へのアンケートで、侵入経路はVPN機器が約5割を占めていました[出典3]。これは業種を限定しない統計ですが、医療機関でも同様の機器管理が重要であることを示しているのではないでしょうか。
3. 認証を強化する
チェックリストでは、パスワードや認証について、次のような項目が挙げられています(2-⑦、2-⑧、2-⑩)[出典2]。
- パスワードは英数字と記号が混在した8文字以上とし、定期的に変更する(二要素認証、または13文字以上の場合は定期的な変更は不要)
- パスワードの使い回しを禁止する
- 二要素認証を実装する(または令和9年度までに実装予定であること)
退職者や使用していないアカウントの削除・無効化(2-⑤)も確認項目です[出典2]。
4. 被害に遭った場合に備える
インシデント発生時に備えて、チェックリストでは次の3点が挙げられています(3-①〜3-③)[出典2]。
- 組織内と外部関係機関(事業者、厚生労働省、警察等)への連絡体制図を用意する
- 診療を継続するために必要な情報を検討したうえで、データやシステムのバックアップと復旧手順を確認する
- サイバー攻撃を想定した事業継続計画(BCP)を策定する
診療所のような小規模な施設では、まず連絡先の一覧と、診療を継続するための手順の整理から始めるとよいでしょう。
保守事業者との連携
チェックリストには、医療情報システムの保守を委託している事業者との確認事項も含まれています。リモートメンテナンス(保守)を利用している機器の有無を事業者等に確認すること(2-②)と、事業者から製造業者/サービス事業者による医療情報セキュリティ開示書(MDS/SDS)を提出してもらうこと(2-③)です。いずれも、事業者と契約していない場合は記入不要とされています[出典2]。
事務連絡が指摘する責任分界の問題とあわせて[出典1]、「どの機器を、誰が、どこまで保守・更新するのか」を、契約と運用の両面で明確にしておくことが、事故の予防につながるのではないでしょうか。
次に確認したいこと
厚生労働省は、令和8年6月付で「医療情報システムの安全管理に関するガイドライン 第7.0版」の関係資料一式を掲載しています[出典4]。チェックリストの各項目は、具体的な実施方法を運用管理規程等に定めること(4-①)も求めています[出典2]。ガイドラインとチェックリストの最新版を、あわせて確認してください。
まとめ
いかがでしたか?厚生労働省は、VPN装置等の脆弱性を突いた不正アクセスがランサムウェア感染の主要な原因になっているとして、点検を呼びかけています[出典1]。チェックリストには、台帳管理やパッチ適用、認証の強化、連絡体制やバックアップの整備など、取り組むべき項目がまとまっています[出典2]。
まずは、機器の台帳づくりと、VPN装置の点検、連絡先の整理の3つから始めてみてはいかがでしょうか。
なお、弊社の総合セキュリティサービス「アイ・セキュア」では、現状の調査から機器の選定、工事・設定から保守サポートまで、サイバーセキュリティの全てを一貫してお任せいただけます。「何から手を付ければいいか分からない…」という事業者様は、こちらのフォームよりお気軽にご相談くださいませ。
本記事は、2026年11月11日時点で公表されている資料に基づく一般的な解説です。出典番号を付けていない記述(対策の進め方に関する提案・推測を含む部分)は、弊社の見解です。自院に適用される要件や最新の版は、厚生労働省の公式ページや、システム保守事業者にご確認ください。
出典・関連リンク
出典1: 厚生労働省 VPN 装置等のネットワーク機器におけるサイバーセキュリティ対策の徹底について(周知依頼) p.1〜2「VPN 装置のセキュリティ対策に関する確認事項」
出典2: 厚生労働省 令和7年度版 医療機関におけるサイバーセキュリティ対策チェックリスト p.1「医療機関におけるサイバーセキュリティ対策チェックリスト(医療機関確認用)」
出典3: 警察庁 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について p.10(資料内のページ番号)「犯罪組織等による高度なサイバー攻撃(ランサムウェア攻撃)」
出典4: 厚生労働省 医療情報システムの安全管理に関するガイドライン 第7.0版(令和8年6月)
関連リンク
- 厚生労働省 医療分野のサイバーセキュリティ対策について
- 独立行政法人情報処理推進機構(IPA) サイバーセキュリティお助け隊サービス制度