
更新: 2026/11/18
不正アクセスから情報を守るには?IPAが示す「今すぐ点検すること」を分かりやすく説明!
記事のタイトルとURLをコピー
「ニュースで見る情報漏えいは、大きな会社の話でしょ?」と思っていませんか。2026年10月9日、IPA(情報処理推進機構)は、国内の金融機関や通信事業者等の幅広い事業者から、不正アクセスによる情報漏えい事案の公表が相次いでいるとして、「速やかに実施すべき対策等」を公開しました[出典1]。
特に、大量の個人情報を取り扱うオンラインサービスやアカウントサービス等のシステムが不正侵入され、個人情報を含むデータが窃取される事案が相次いでいるとのことです[出典1]。今回は、IPAが示す「点検」と「対策」を、中小事業者の目線で分かりやすく説明します。
まずは「点検」から:IPAが示す3つのポイント
IPAによると、現段階では特定の製品やサービスの脆弱性を狙った攻撃とは断定されておらず、公表事例の傾向から、外部公開しているアプリケーションやサービスの侵害、アカウントの侵害が起点になっていることがうかがえます。そのため、次の点検を速やかに行うよう求めています[出典1]。
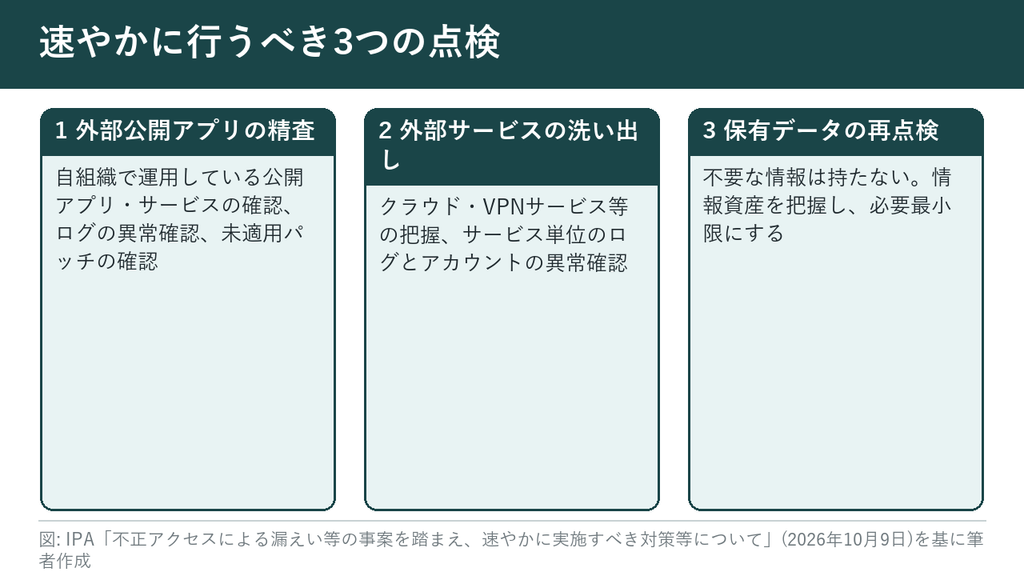
1. 外部に公開しているアプリケーションの精査
まず、自組織が独自に構築・運用している、外部公開のアプリケーションやサービスがあるかを確認します。そのうえで、各アプリケーション・サービスの直近のログに異常がないかを確認します。異常の見分け方としては、エラーの出力量や、平時との差異などが挙げられています[出典1]。
確認する範囲は、直近1か月、その後3か月というように、段階的に広げていくのがポイントです。今後、複数回調査をする可能性も踏まえて、誰がどのように調査できるかも把握しておくよう求めています。あわせて、未適用の脆弱性対応パッチがないかを確認し、あれば速やかに適用します[出典1]。
2. 自組織が利用している外部サービスの洗い出し
次に、自組織が利用している外部サービスをすべて洗い出します。クラウドサービス、VPNサービスなど様々な分類があり、組織全体で使うものも、部署単位で使うものもあるため、できる限り網羅的に把握するよう示されています[出典1]。
そのうえで、サービス単位のログに異常がないか、サービス単位のアカウントに異常がないかを確認します。ログの保有期間はサービスごとに異なり、サービスの提供者と利用者で確認できるログに違いがある可能性もあるため、誰がいつどのように確認できるかを整理しておくことが必要です。アカウントについては、作ったはずのないアカウントがないか、削除・無効化したはずのアカウントが有効になっていないかを確認します[出典1]。
家の鍵にたとえるなら、「合鍵が知らないうちに増えていないか」「使っていない窓が開けっ放しになっていないか」を、ひとつずつ見て回るイメージですね。
3. 保有データの再点検
今回の多くの事案は、情報漏えいにつながっています。情報を窃取されると、悪用はもちろん、「窃取した情報を公開する」と脅迫されたり、不正売買されたりと、二次被害が拡大する傾向が強まっています。そのため、IPAは「不要な情報は持たない」という基本原則のもと、保有する情報資産を正確に把握し、必要最小限にするよう求めています[出典1]。
なお、外部公開アプリケーションや外部サービスで異常なログやアカウントが見つかった場合は、速やかにセキュリティインシデントと判定してインシデント対応を進めること、そして、専門のセキュリティベンダーに詳細な調査を依頼することが強く推奨されています[出典1]。
点検のあとに取り組みたい対策
点検で異常がなかったとしても、より強固な対策を検討するよう、IPAは求めています[出典1]。
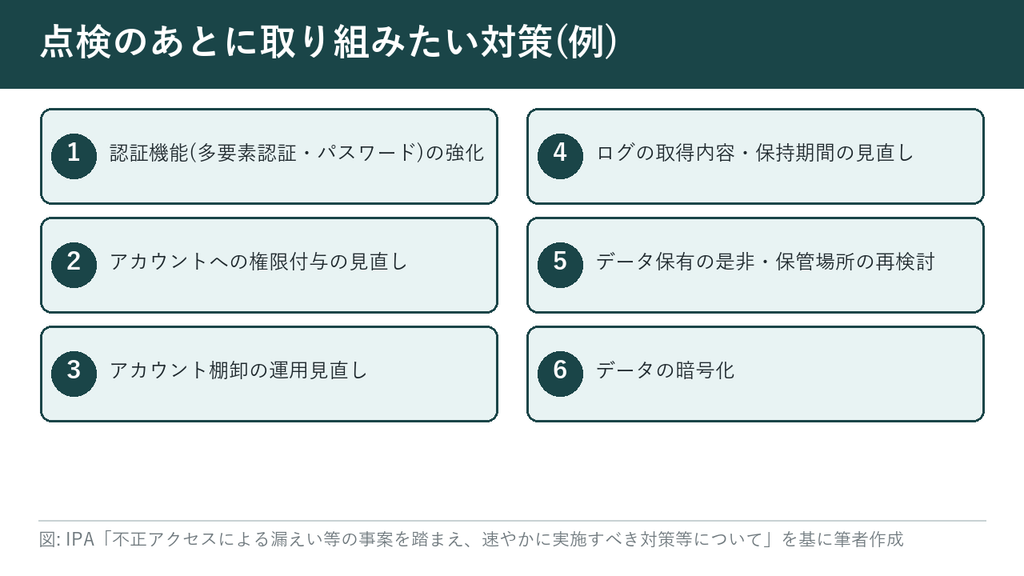
- 外部に公開しているアプリケーション: 外部公開範囲の見直し、認証機能(多要素認証・パスワード)の強化、アカウントへの権限付与の見直し、ログ取得内容・保持期間の見直し など[出典1]
- 利用している外部サービス: 認証機能の強化、アカウント付与範囲の見直し、アカウント棚卸の運用見直し、ログ取得内容・保持期間の見直し など[出典1]
- 保有するデータ: データ保有の是非の再検討、保管場所の再検討、データアクセスのログ取得内容・保持期間の見直し、データの暗号化[出典1]
JPCERT/CCが挙げる汎用的な対策
JPCERT/CCも、相次ぐ不正アクセスの注意喚起の中で、汎用的な対策を挙げています。サービスの利用地域が限定される場合は、アクセス元の地域を制限すること、Webサーバー等が侵害された後の横展開(被害の拡大)への対策を見直すこと、不正アクセスの検知体制の点検と、検知時の初動対応を見直すことなどです[出典2]。
また、漏えいが起きたときを想定して、平時から顧客に二次被害の防止(多要素認証など)を呼びかけておくこと、業務上必要のないサービスや機能(管理機能など)がインターネットに公開されていれば、公開を停止することも挙げられています[出典2]。
中小事業者の最初の一歩
IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版では、はじめに取り組んでほしい「情報セキュリティ5か条」に「バックアップを取ろう!」が加わり、6か条になりました。また、「5分でできる!情報セキュリティ自社診断」の診断項目に、「外部から内部ネットワークへの不要な通信を遮断する」が新たに追加されています[出典3]。
専任の担当者がいない事業者様は、まず「使っているサービスの一覧表づくり」から始めてみてはいかがでしょうか。サービス名、使っている人、ログインに使うメールアドレスを書き出すだけでも、点検の第一歩になるはずです。
まとめ
いかがでしたか?IPAが示す点検は、「外部に公開しているアプリケーション」「利用している外部サービス」「保有データ」の3つです[出典1]。難しいことから始めず、一覧づくりと、ログ・アカウントの異常確認から着手してみてはいかがでしょうか。
なお、弊社の総合ネットワークセキュリティサービス「アイ・セキュア」では、茨城県の事業者様なら調査からプランニングまで無料で承っております。「うちの場合は何から手を付ければいいの?」など、セキュリティのお悩みがございましたら、こちらのフォームよりお気軽にご相談くださいませ。
本記事は、2026年11月17日時点で公表されている資料に基づく一般的な解説です。出典番号を付けていない記述(たとえ話や、対策の進め方に関する提案・推測を含む部分)は、弊社の見解です。最新の情報は、各出典元の公式ページでご確認ください。
出典・関連リンク
出典1: 独立行政法人情報処理推進機構(IPA) 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
出典2: 一般社団法人JPCERTコーディネーションセンター(JPCERT/CC) 直近で相次いでいる国内組織における不正アクセスに関する注意喚起
出典3: 独立行政法人情報処理推進機構(IPA) プレス発表「中小企業の情報セキュリティ対策ガイドライン」第4.0版を公開
関連リンク
- 独立行政法人情報処理推進機構(IPA) 重要なセキュリティ情報
- 独立行政法人情報処理推進機構(IPA) サイバーセキュリティお助け隊サービス制度