
更新: 2026/11/17
相次ぐ不正アクセス、中小企業も他人事ではない?最新事例と注意喚起を解説!
記事のタイトルとURLをコピー
2026年11月10日、日本商工会議所が、ネット試験で利用している外部サーバー(試験管理システム)への不正アクセスにより、最大約98万人分の受験者情報が漏えいした可能性があると公表しました[出典1]。その6日前の11月4日には、ダスキンが、メール配信の委託先への不正アクセスにより、会員のメールアドレス657,886件が漏洩したと発表しています[出典2]。
このところ、国内の組織で不正アクセスによる情報漏えいの公表が相次いでいます。どんな手口で、私たち中小事業者は何に気をつければよいのでしょうか?JPCERT/CC(JPCERTコーディネーションセンター)とIPA(情報処理推進機構)の注意喚起をもとに、分かりやすく説明します。
最近公表された事例
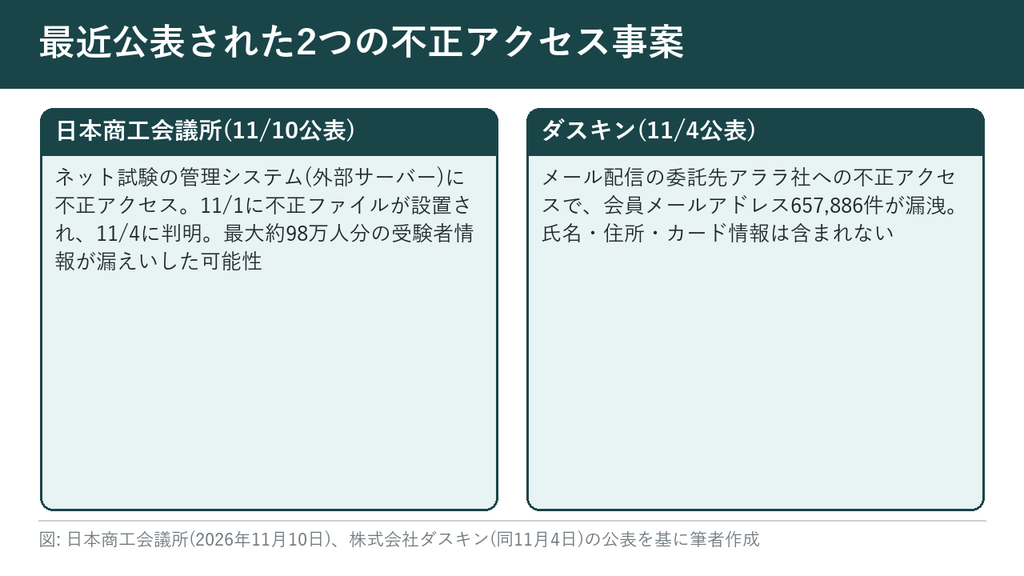
日本商工会議所:試験管理システムへの不正アクセス
11月4日、システム管理会社からの報告で、ネット試験管理システムへの不正アクセスがあったことが確認されました。11月1日に「不正なプログラム(不正ファイル)」が設置されており、ファイルの即時削除と、同日深夜の脆弱性対策(パッチ適用)が行われたとのことです[出典1]。その後の調査で、11月9日に最大約98万人分の受験者情報が漏えいした可能性が判明し、個人情報保護委員会へ報告されました[出典1]。
漏えいの可能性がある項目は、氏名、フリガナ、性別、生年月日、合否結果、試験得点と、任意入力のメールアドレス、電話番号、住所です。クレジットカード情報などの決済情報は含まれないとされています[出典1]。なお、日本商工会議所は、現時点で受験者情報が漏えいした事実や不正利用は確認されていないとしています[出典1]。
注目したいのは、このシステムが外部サーバーにあり、システム管理会社の報告で発覚した点です。自組織のサーバーでなくても、外部の管理会社が運用するシステムが狙われれば、自組織の情報が漏えいし得る、ということではないでしょうか。
ダスキン:メール配信の委託先で漏洩
ダスキンの会員サイト「DDuet」のメール配信を委託している外部サービス「repica」の提供元、アララ株式会社で第三者による不正アクセスが発生し、登録しているお客様のメールアドレスが漏洩した、との報告を11月2日に受けたそうです[出典2]。アララ社からは、ダスキンを含む約380社・約7,700万件の顧客情報の流出が確認されたとの報告も受けているとのことです[出典2]。
漏洩した情報はメールアドレス657,886件のみで、氏名、住所、クレジットカード等の情報は含まれていません[出典2]。ただ、本件に便乗したフィッシングメールや迷惑メールが届く可能性があるため、心当たりのないメールの添付ファイルやURLには触れないよう呼びかけています[出典2]。メールアドレスだけでも、「この会社の会員だ」と分かってしまいますから、なりすましメールには注意したいですよね。
JPCERT/CCが注意喚起した、攻撃の手口
JPCERT/CCは2026年10月8日、「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を公開し、10月23日に更新しました。2026年9月前後で、国内組織における個人情報等の漏えい被害が相次いでいると述べています[出典3]。
この注意喚起は、普段から断続的に発生しているランサムウェア攻撃等とは別に、大量の個人情報等の漏えいにつながっている、特に増加している恐れのある攻撃類型を取り上げたものです。一般利用者向けのアプリのほか、BI(ビジネスインテリジェンス)ツールや従業員向け管理システムなど、不特定多数の利用者からのアクセスを想定していないシステムが被害に遭うケースもあるとしています[出典3]。
確認されている攻撃手法として、次のケースが挙げられています。すべての事案で同一の攻撃手法が使われているわけではない点には、注意が必要です[出典3]。
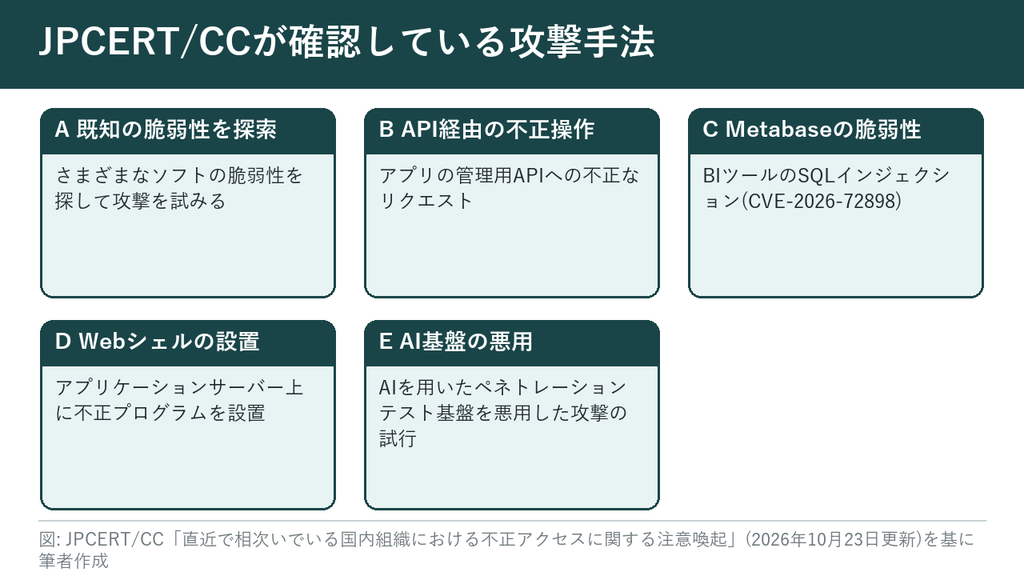
- ケースA: さまざまなソフトウェアの既知の脆弱性を探して、攻撃を試みるもの(機器の管理不備を悪用した、環境設定ファイルやバックアップファイルの窃取を試みる可能性もある)
- ケースB: アプリの管理用APIへの不正なリクエストによる、情報の不正な書き換え等
- ケースC: BIツールMetabaseのSQLインジェクションの脆弱性(CVE-2026-72898)
- ケースD: 公開Webサーバーからアクセスできるアプリケーションサーバー上への、Webシェル(遠隔操作に使われる不正プログラム)の設置
- ケースE: AIを用いたペネトレーションテスト基盤を悪用した、攻撃の試行
アプリを解析して「裏口」を探す手口
ケースBでは、一般公開しているスマートフォンアプリを解析してAPIの接続先やキーを特定し、本来の画面操作ではできない内部APIを攻撃する手口が報告されています。ユーザー権限の変更や、不正なアカウントの作成を試みる例もあります[出典3]。
IPAが示す、事案の傾向
IPAも2026年10月9日に、「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」を公開しました。国内の金融機関や通信事業者等の幅広い事業者から、不正アクセスの被害による情報漏えい事案の公表が相次いでいるとしています[出典4]。
現段階では特定の製品やサービスの脆弱性を狙った攻撃とは断定されておらず、公表事例の傾向から、外部公開しているアプリケーションやサービスの侵害、アカウントの侵害が起点になっていることがうかがえるとしています[出典4]。また、情報を窃取されると、悪用だけでなく、「窃取した情報を公開する」と脅迫されたり、不正売買されたりといった二次被害が拡大する傾向が強まっているとも指摘しています[出典4]。
中小事業者が今、確認したいこと
上の事例は大きな組織のものですが、外部のシステムや委託先が起点になり得ることや、情報を持っていれば狙われ得ることは、中小事業者にも当てはまるのではないでしょうか。JPCERT/CCとIPAが挙げる次の点から、確認してみてはいかがでしょうか。
- 自組織が使っている外部サービス(クラウドサービスやVPNサービスなど)を、すべて洗い出す[出典4]
- 業務上必要のないサービスや管理機能が、インターネットに公開されていないか確認する[出典3]
- 既知の脆弱性の影響を受けるバージョンのまま使っていないか確認し、修正済みのアップデートを適用する[出典3]
- ログインの失敗が急に増えていないか、作った覚えのないアカウントがないかなど、ログやアカウントに異常がないか確認する[出典4]
- 法令や契約で定められた保存期間を過ぎたデータや、利用目的を終えたデータを残さない[出典3]
まとめ
いかがでしたか?日本商工会議所もダスキンも、外部のサーバーや委託先のサービスへの不正アクセスが起点でした[出典1][出典2]。JPCERT/CCは、複数の攻撃手法が確認されていると注意を促しています[出典3]。まずは、自社が使っている外部サービスと、インターネットに公開しているシステムの一覧づくりから始めてみてはいかがでしょうか。
なお、弊社の総合セキュリティサービス「アイ・セキュア」では、現状の調査から機器の選定、工事・設定から保守サポートまで、サイバーセキュリティの全てを一貫してお任せいただけます。「何から手を付ければいいか分からない…」という事業者様は、こちらのフォームよりお気軽にご相談くださいませ。
本記事は、2026年11月17日時点で公表されている資料に基づく一般的な解説です。出典番号を付けていない記述(たとえ話や、対策の進め方に関する提案・推測を含む部分)は、弊社の見解です。最新の情報は、各出典元の公式ページでご確認ください。
出典・関連リンク
出典1: 日本商工会議所 商工会議所ネット試験管理システムへの不正アクセスによる受験者情報(個人情報)漏えいの可能性について
出典2: 株式会社ダスキン メール配信サービス提供事業者への不正アクセスによるお客様メールアドレス漏洩に関するお知らせとお詫び p.1「1.経緯」「2.漏洩した情報について」「4.今後の対応」
出典3: 一般社団法人JPCERTコーディネーションセンター(JPCERT/CC) 直近で相次いでいる国内組織における不正アクセスに関する注意喚起
出典4: 独立行政法人情報処理推進機構(IPA) 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について
関連リンク
- 一般社団法人JPCERTコーディネーションセンター(JPCERT/CC) 注意喚起(2026年)
- 独立行政法人情報処理推進機構(IPA) 重要なセキュリティ情報